


¿Cerrar sesión?
Vas a salir de tu cuenta en este dispositivo.
Bancos de EE.UU. advierten sobre riesgos de operar cuentas con agentes de IA
Citi modificó sus condiciones y otras entidades sumaron advertencias. La responsabilidad por errores y hackeos no es absoluta: existen protecciones legales para ciertas transferencias no autorizadas.
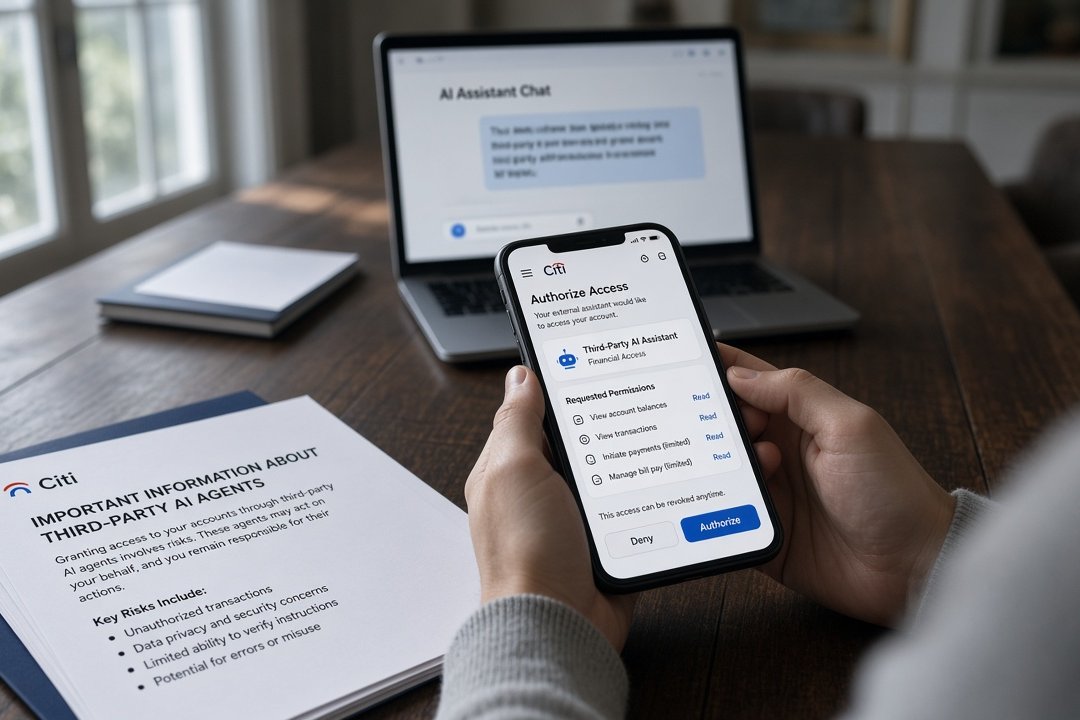
Imagen ilustrativa generada con IA
Algunos de los mayores bancos de Estados Unidos están endureciendo las advertencias para clientes que permiten a agentes de inteligencia artificial ingresar a sus cuentas. La novedad gira alrededor de una pregunta: ¿quién responde cuando un programa automatizado comete un error o sus credenciales son robadas?
Citibank incorporó en noviembre de 2026 una sección específica sobre agentes de IA de terceros a su contrato de servicios digitales. Allí desalienta que los usuarios compartan sus claves o autoricen a esos sistemas a operar por ellos y establece que considerará autorizadas ciertas acciones realizadas con esas credenciales.
El texto contractual también advierte que, si la información de acceso entregada al agente se filtra o llega a otras personas, Citi podrá tratar las operaciones efectuadas con esas claves como autorizadas. El banco dice que el cliente debe supervisar las instrucciones y actividades del agente.
Según una investigación publicada por TechCrunch el 18 de noviembre, JPMorgan, Bank of America, PNC y Citizens comunicaron restricciones o advertencias relacionadas con el uso de herramientas financieras de IA ajenas a las entidades.
Un agente de IA puede recibir permisos para analizar movimientos, proponer decisiones e incluso realizar pagos, según sus capacidades. Eso es diferente de una herramienta de solo lectura, que consulta información sin poder ordenar transferencias. El alcance del permiso concedido es central para comprender el riesgo.
Existe, además, un límite jurídico importante. La Regulación E estadounidense, explicada por la Oficina de Protección Financiera del Consumidor (CFPB), establece protecciones para determinadas transferencias electrónicas no autorizadas. La propia interpretación oficial señala que un contrato no puede imponer una responsabilidad superior a la permitida por esa regulación.
Por eso, no corresponde concluir que todos los robos posteriores al uso de IA deban ser pagados automáticamente por el titular. La clasificación de una operación como autorizada o no autorizada, el tipo de cuenta, la situación concreta y la normativa aplicable pueden cambiar el resultado.
Las políticas mencionadas corresponden a entidades estadounidenses y no establecen por sí mismas reglas para bancos argentinos. Como precaución general, conviene evitar entregar contraseñas bancarias a herramientas externas, verificar sus permisos y usar canales autorizados por cada entidad.
Referencias
- Citi: acuerdo de usuario actualizado con la sección sobre agentes de IA de terceros
- TechCrunch: advertencias bancarias sobre agentes de IA y filtraciones
- CFPB: Regulación E sobre límites de responsabilidad en transferencias no autorizadas
- CFPB: preguntas frecuentes sobre robos de credenciales y transferencias electrónicas
Comentarios (0)
Todavía no hay comentarios. Sé el primero.
Para comentar tenés que estar registrado. La nota se lee sin login.
Entrar con Google Seguir en el tablón