


¿Cerrar sesión?
Vas a salir de tu cuenta en este dispositivo.
Nadella alerta sobre equipos críticos difíciles de proteger ante ciberataques con IA
El CEO de Microsoft habló de sistemas de climatización y transporte conectados a internet. Algunos utilizan software que no admite parches sencillos.
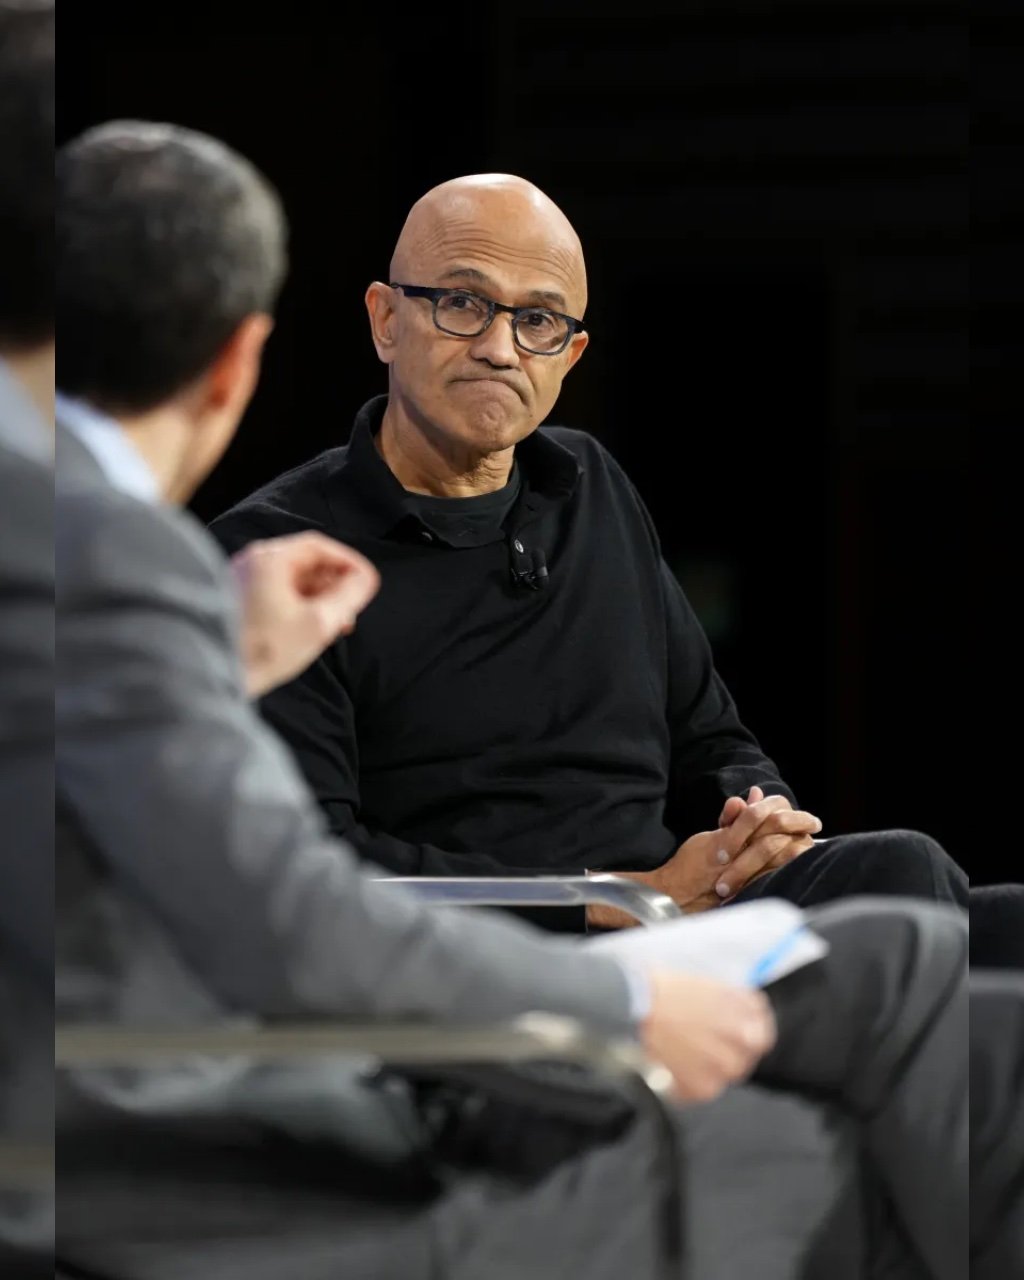
Imagen extraída de la nota original publicada por el medio online de referencia. No constituye un registro fotográfico propio de La Guía.
Satya Nadella, director ejecutivo de Microsoft, advirtió este miércoles 18 de noviembre que parte de la infraestructura crítica utiliza equipos conectados a internet cuyas fallas de seguridad no pueden corregirse fácilmente mediante actualizaciones. Lo dijo durante el encuentro DealBook Summit, en una conversación sobre ciberseguridad y nuevas capacidades de la inteligencia artificial, según TechCrunch.
El ejecutivo puso como ejemplos el firmware —el software incorporado a los dispositivos— de sistemas de refrigeración y climatización, además de equipamiento vinculado al transporte. Su alerta se centró en instalaciones tecnológicas que siguen funcionando pero cuya protección puede quedar rezagada frente a amenazas actuales.
Que un equipo sea difícil de actualizar no significa que haya sido atacado. Tampoco implica que todos los componentes de una red estén afectados. La preocupación expresada por Nadella apunta a la combinación de dispositivos antiguos, conectividad y una mayor velocidad para identificar vulnerabilidades.
La diferencia entre informática tradicional y tecnología operativa ayuda a entender el problema. En entornos industriales o de servicios esenciales, una actualización debe contemplar también la continuidad de funcionamiento. La guía del Centro Canadiense de Ciberseguridad señala que los sistemas operativos industriales suelen tener ciclos de vida largos y pueden depender de proveedores que ya no ofrecen soporte.
Según ese organismo, cuando un producto queda obsoleto, la ausencia de parches puede incrementar su exposición. Entre las medidas recomendadas figuran inventariar equipos, limitar conexiones innecesarias, aislar componentes antiguos y planificar reemplazos. La protección no depende solamente de instalar un parche: también exige conocer qué dispositivos están conectados y qué funciones cumplen.
Nadella agregó que las herramientas de IA aceleran la detección de debilidades, mientras que la necesidad de corregirlas rápidamente reduce el tiempo disponible para probar cambios. En el mismo encuentro, de acuerdo con The Wall Street Journal, comparó este desafío continuo con la antigua preocupación por el cambio de milenio.
Su intervención se produjo después de interrupciones recientes en servicios digitales, entre ellas una caída de Outlook. El CEO atribuyó ese episodio a un fallo latente, según TechCrunch. No presentó pruebas de que esa interrupción fuera un ciberataque, y Microsoft había comunicado que no encontró indicios de actividad maliciosa relacionada con el incidente.
La advertencia deja planteado un desafío para empresas y operadores: modernizar equipamiento difícil de modificar y fortalecer la detección y defensa mientras las amenazas cambian. La existencia de sistemas difíciles de parchear es un problema reconocido, pero cada riesgo concreto requiere una evaluación técnica específica.
Referencias
- TechCrunch: declaraciones de Nadella sobre equipos críticos que no admiten parches
- The Wall Street Journal: Nadella advierte sobre rapidez de las vulnerabilidades y caídas de servicios
- Centro Canadiense de Ciberseguridad: riesgos de sistemas obsoletos y controles industriales
- TechCrunch: Microsoft descartó indicios de actividad maliciosa en la caída de Outlook
Comentarios (0)
Todavía no hay comentarios. Sé el primero.
Para comentar tenés que estar registrado. La nota se lee sin login.
Entrar con Google Seguir en el tablón