


¿Cerrar sesión?
Vas a salir de tu cuenta en este dispositivo.
Investigador detectó más de 100 fallas en código público británico con ayuda de IA
Chris Nesbitt-Smith examinó repositorios del sector público con modelos Claude. Organismos involucrados corrigieron problemas reportados, según la investigación periodística.
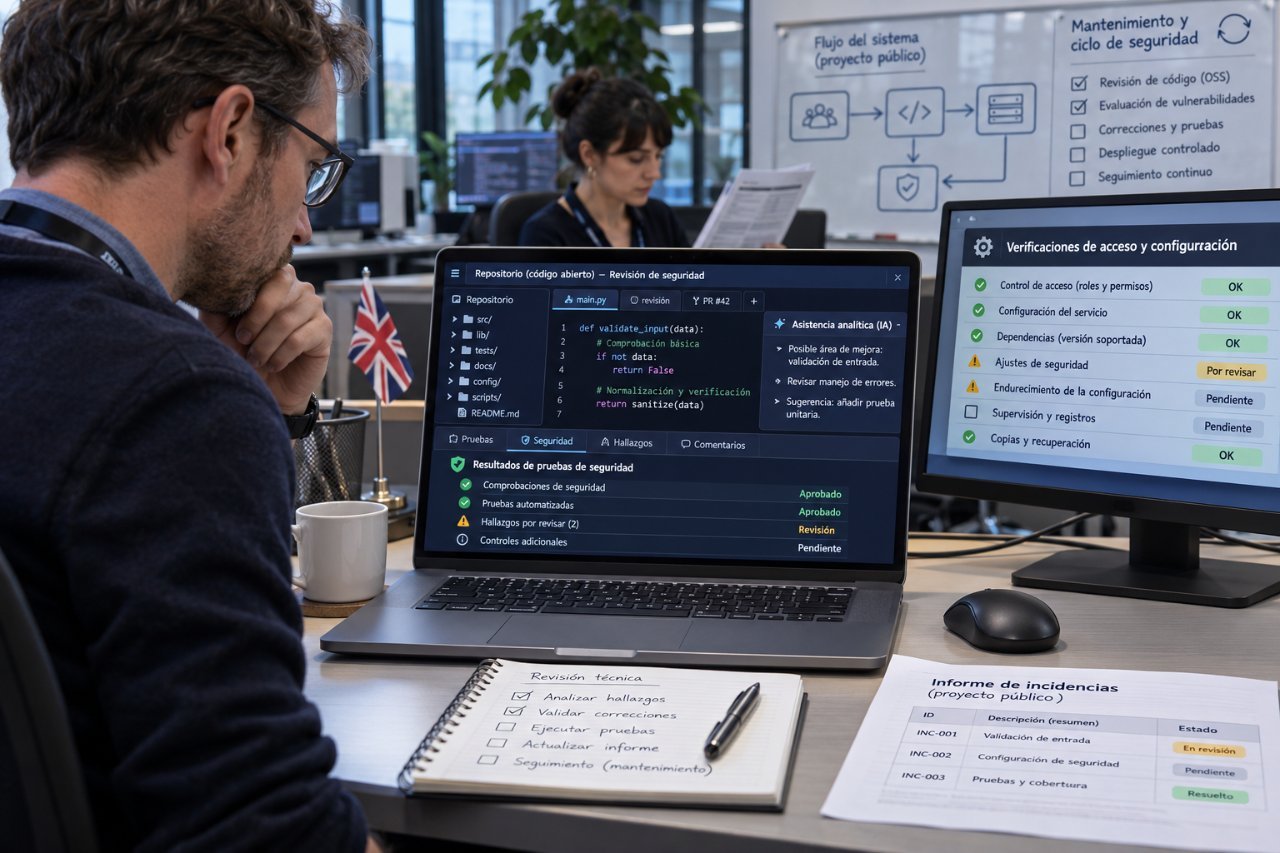
Imagen ilustrativa generada con IA
Un investigador británico de ciberseguridad detectó más de 100 vulnerabilidades graves en código publicado por organismos del Reino Unido. Chris Nesbitt-Smith, de la firma ControlPlane, utilizó modelos Claude Opus y Sonnet de Anthropic para apoyar la revisión, según una investigación de WIRED difundida el 10 de noviembre.
El análisis abarcó 349 repositorios de código correspondientes a 33 organizaciones públicas. El investigador afirmó que halló problemas en alrededor de dos tercios de los proyectos examinados y que muchas fallas eran detectables mediante controles habituales de seguridad.
Uno de los casos más sensibles involucró a la Planning Inspectorate de Inglaterra, donde credenciales expuestas en un repositorio podían haber habilitado acceso amplio a información institucional, según el investigador.
La investigación también señaló fallas en servicios vinculados con educación y en un portal de datos de Escocia. Según WIRED, las organizaciones abordaron los problemas reportados.
El hallazgo reavivó el debate sobre publicar código gubernamental. Las pautas británicas recomiendan mantener la apertura como regla general, pero con responsables identificables, controles de credenciales y capacidad de corregir vulnerabilidades con rapidez.
Referencias
Comentarios (0)
Todavía no hay comentarios. Sé el primero.
Para comentar tenés que estar registrado. La nota se lee sin login.
Entrar con Google Seguir en el tablón